Virtueller Dongle: So erstellen und verwenden Sie einen aus der Ferne

Sie benötigen ein Stück dongle-geschützter Software, aber der physische USB-Schlüssel steckt in einem Computer in einem anderen Büro oder in einem abgeschlossenen Serverraum, den Sie nicht erreichen können. Die Lizenzprüfung schlägt in dem Moment fehl, in dem der Schlüssel nicht vorhanden ist, und einen teuren Hardware-Dongle von Hand zwischen Maschinen zu bewegen, ist langsam und riskant. Ein virtueller Dongle, manchmal auch virtueller USB-Dongle genannt, löst dieses Problem, indem er einen echten Schlüssel für entfernte Computer über ein Netzwerk erreichbar macht. Dieser Leitfaden behandelt, was ein virtueller Dongle ist, wie er sich von einem Dongle-Emulator unterscheidet und wie man mit Donglify unter Windows und macOS einen erstellt. Die Einrichtungsschritte und die wissenswerten Einschränkungen folgen weiter unten.

Was ist ein virtuelles Dongle

Ein virtueller Dongle ist ein echter USB-Sicherheitsschlüssel, der über ein Netzwerk für andere Computer erreichbar gemacht wird, sodass entfernte Rechner ihn ähnlich wie ein lokal angeschlossenes Gerät auslesen. Der Begriff umfasst die USB-Dongle-Umleitung, bei der der physische Schlüssel in einem Computer eingesteckt bleibt, dem sogenannten Server. Andere Computer, sogenannte Clients, verbinden sich über ein lokales Netzwerk oder das Internet damit und durchlaufen dieselben Lizenzprüfungen, die sie auch mit dem Schlüssel in der Hand durchführen würden, ohne dass der Schlüssel kopiert oder verändert wird. Wenn Sie neu bei diesen Geräten sind, deckt unsere Übersicht darüber, was ein USB-Sicherheitsdongle ist, die Grundlagen ab.

Wie Donglify einen virtuellen Dongle erstellt

Donglify erstellt einen virtuellen Dongle, indem ein echter physischer Schlüssel über ein Netzwerk umgeleitet wird, sodass entfernte Rechner auf das reale Gerät statt auf eine Kopie davon zugreifen. 

Der Begriff „virtueller Dongle“ wird manchmal für einen anderen Ansatz verwendet, die Dongle-Emulation, bei der Software einen Schlüssel nachbildet, damit geschützte Programme ohne vorhandene Hardware laufen. Solche Lösungen werden широко beworben, bewegen sich jedoch in einer rechtlichen und sicherheitstechnischen Grauzone und funktionieren oft nicht mehr, sobald ein Anbieter ein Update veröffentlicht. Donglify emuliert nichts. Der physische Schlüssel bleibt dort, wo er eingesteckt ist, und Donglify liest oder kopiert niemals dessen Inhalt. Für eine legale Alternative siehe unseren Leitfaden zur Nutzung von Software ohne Dongle.

Sie installieren die Software auf dem Rechner, an dem der Schlüssel angeschlossen ist, und auf jedem Rechner, der Zugriff benötigt, und geben dann den Schlüssel vom Host aus frei. Entfernte Systeme kommunizieren in Echtzeit über die Verbindung mit dem Schlüssel, sodass der Schutzmechanismus des Anbieters ein authentisches Gerät erkennt, das genau wie vorgesehen antwortet. Da das echte Gerät die Lizenzprüfungen übernimmt, bleibt die Einrichtung auch bei Schutz-Updates stabil, die einen emulierten Schlüssel außer Kraft setzen würden.

Wie Donglify funktioniert

  • Wenn Sie einen Schlüssel freigeben, transportiert Donglify dessen USB-Datenverkehr über das Netzwerk zum Client, und das Client-System registriert das Gerät, als wäre es lokal eingesteckt.
  • Das entfernte Betriebssystem liest und schreibt in Echtzeit auf den Schlüssel, sodass der Schutz des Anbieters ein authentisches Gerät erkennt, das auf jede Prüfung reagiert.
  • Donglify wählt automatisch den schnellsten verfügbaren Pfad, in der Reihenfolge Direkt, QUIC, UDP, dann das Relay des Umleitungsservers, alles unter TLS 1.2.
  • Direkt und QUIC laufen Punkt-zu-Punkt zwischen den beiden Maschinen, und innerhalb einer Remotedesktop-Sitzung verwendet Donglify den Microsoft-RDP-Kanal direkt.
  • Nur das Relay des Umleitungsservers leitet Gerätedaten über Donglify-Server, und es ist die letzte Option, wenn kein direkter Pfad existiert.

So erstellen Sie einen virtuellen Dongle mit Donglify

1. Um zu beginnen, erstellen Sie das Donglify-Konto. Dann laden Sie die Anwendung herunter und installieren Sie sie auf dem Computer, an dem der Dongle physisch angeschlossen ist, sowie auf den Client-Rechnern, die Remote-Zugriff auf diesen gemeinsam genutzten Dongle benötigen.
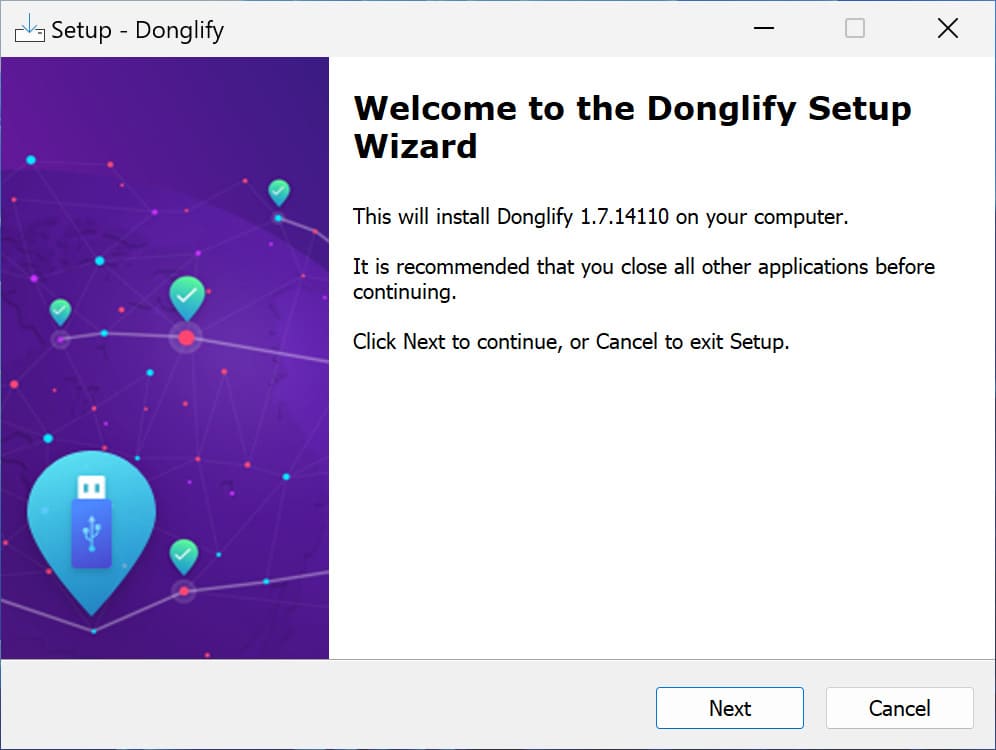
Donglify installieren

2. Schließen Sie den USB-Dongle an den Servercomputer an und öffnen Sie Donglify.

Donglify starten

3. Melden Sie sich mit Ihrer E-Mail-Adresse und Ihrem Passwort, einem Google-Konto oder einem Login-Token an.

4. Klicken Sie auf das Plus-Symbol, um die Liste der lokalen Geräte zu öffnen. Jedes Gerät zeigt eine Kennzeichnung „Multi-connect“, „Single-connect“ oder „Nicht unterstützt“.

USB-Stick auswählen

5. Wählen Sie das Optionsfeld neben Ihrem Dongle aus und klicken Sie auf „Freigeben“.

Dongle teilen

6. Öffnen Sie auf dem Client-Computer Donglify und melden Sie sich bei demselben Konto an.

Melden Sie sich beim selben Konto Donglify an

7. Suchen Sie den gemeinsamen Dongle in der Geräteliste und klicken Sie auf Verbinden.

Donglify-Verbindung

8. Arbeiten Sie mit dem Schlüssel, als wäre er lokal. Klicken Sie auf „Trennen“, wenn Sie fertig sind.

Donglify bietet eine siebentägige Testphase mit vollem Funktionszugriff, sodass du es anhand des genauen Schlüssels testen kannst, auf den du angewiesen bist, bevor du bezahlst.

Unter Windows

Unter Windows konfiguriert Donglify die Windows-Firewall selbst. Hinter einer Unternehmens- oder benutzerdefinierten Firewall öffnen Sie ausgehend TCP 12063 für den Hauptserver, TCP 5018 für den Umleitungsserver und UDP 5002 für UDP-Verbindungen sowie eingehend TCP 5000 für direkte Verbindungen. Die Kontoanmeldung verwendet ausgehend TCP 8063 zu account.donglify.net.

Um einen freigegebenen Schlüssel zur leichteren Identifizierung umzubenennen, klicken Sie auf das Bleistift-Symbol neben seinem Namen und drücken Sie die Eingabetaste.

Unter macOS

Unter macOS fordert Donglify während der Installation Ihren Mac-Benutzernamen und Ihr Passwort an, und erneut bei Updates oder beim Entfernen. Umbenennen funktioniert, indem Sie direkt auf den Gerätenamen klicken, statt auf ein Stiftsymbol.

Hier ist eine Versionsbeschränkung wichtig. Auf M1-Macs mit macOS 11 Big Sur läuft Donglify nur im Servermodus, sodass es einen lokalen Schlüssel freigeben kann, aber keine Verbindung zu einem entfernten herstellen kann. Vollständige Client- und Serverunterstützung beginnt mit macOS 12 Monterey, und die aktuell unterstützte Mindestversion ist macOS 10.15 Catalina.

Virtuellen Dongle in einer VM oder über RDP verwenden

Ein virtueller Dongle funktioniert innerhalb einer virtuellen Maschine oder einer RDP-Sitzung, weil Donglify den Schlüssel der Remote-Umgebung so bereitstellt, als wäre er lokal angeschlossen. Das ist besonders nützlich, wenn der physische Dongle nicht direkt mit der virtuellen oder Remote-Maschine verbunden werden kann.

Die Serverseite läuft auf dem Computer, der den Dongle physisch beherbergt, und die Clientseite läuft in der Umgebung, die Zugriff darauf benötigt – sei es eine virtuelle Maschine oder ein entfernter physischer Computer.

Innerhalb einer RDP-Sitzung nutzt Donglify den Microsoft-RDP-Kanal direkt, ohne zusätzliche Konfiguration. Die Details unterscheiden sich je nach Plattform so stark, dass eigene Anleitungen dafür sinnvoll sind.

Für die plattformspezifische Einrichtung siehe unsere Schritt-für-Schritt-Anleitungen zu USB-Dongle-Zugriff in VMware oder VirtualBox-USB-Dongle-Passthrough.

Donglify Vorteile und Einschränkungen

Ein virtuelles Dongle bietet Ihnen Reichweite und Komfort, allerdings um den Preis, dass Sie von Ihrem Netzwerk abhängig sind. Die Vorteile sind am deutlichsten für Teams, die sich einen teuren Schlüssel teilen. Lesen Sie die Einschränkungen, bevor Sie sich darauf verlassen.

Vorteile

  • Speziell für Sicherheitsdongles entwickelt. Donglify unterstützt gezielt USB-Sicherheits- und Lizenzschlüssel, nicht allgemeine USB-Geräte, und Multi-Connect ermöglicht mehreren Clients, einen unterstützten Schlüssel gleichzeitig zu verwenden, ohne dass erst einer die Verbindung trennen muss, bevor ein anderer die Lizenz erreichen kann.
  • Remote-Zugriff ohne den Schlüssel zu bewegen. Ein einziger physischer Schlüssel versorgt Maschinen an unterschiedlichen Standorten und in verschiedenen Umgebungen, einschließlich virtueller Maschinen und RDP-Sitzungen, sodass ein Team das Gerät nicht mehr von Computer zu Computer weiterreichen muss.
  • Weniger physische Handhabung. Wenn der Schlüssel auf einem gesicherten Server verbleibt, wird die physische Handhabung reduziert, sodass der Dongle länger hält und seltener verloren geht oder gestohlen wird.
  • Geschützte Netzwerkverbindungen. Jede Verbindung läuft unter TLS 1.2, und jeder Modus außer dem Redirection-Server-Relay bleibt Punkt-zu-Punkt.

Einschränkungen:

  • Netzwerkabhängigkeit. Jede Maschine benötigt eine stabile Netzwerk- oder Internetverbindung, und ein Ausfall zwingt Donglify in langsamere Fallback-Modi.
  • Nur Windows und macOS. Donglify läuft nur unter Windows und macOS, ohne Linux-Client, sodass ein gemischter Gerätebestand für Linux-Knoten ein anderes Tool benötigt.
  • Kostenpflichtiges Abonnement. Es ist ein kostenpflichtiges Abonnement, während es für technisch versierte Nutzer, die ohne eine paketierte plattformübergreifende Anwendung auskommen, eine kostenlose Option wie USB/IP gibt.
Hinweis: Sehen Sie sich unsere Übersicht über Dongle-Server-Software-Optionen an, um zu sehen, wie Donglify im Vergleich zu Alternativen wie USB/IP abschneidet.

Unterstützte Dongles und Mehrfachverbindung

Multi-connect ist für eine definierte Auswahl an Schlüsselfamilien verfügbar, und ein Gerät zeigt seinen Status in dem Moment an, in dem Sie die Freigabeliste öffnen. Ein Multi-connect-Label bedeutet, dass mehrere Clients den Schlüssel gleichzeitig verwenden können, während er auf dem Host aktiv bleibt. Ein Single-connect-Label bedeutet, dass jeweils nur ein Client gleichzeitig. Ein Unsupported-Label bedeutet, dass Donglify diesen Gerätetyp nicht unterstützt.

Zu den unterstützten Familien gehören Aladdin-, Safenet-, Gemalto- und Thales-Schlüssel wie HASP HL und Sentinel HL, Feitian-Geräte wie die Rockey-Serie sowie WIBU-Schlüssel einschließlich CodeMeter, neben anderen wie KEYLOK II und Guardant Stealth II. Die vollständige Liste der unterstützten Schlüssel und Versionen finden Sie in unserem Leitfaden zu Multi-connect-Dongle-Sharing.

Wenn Ihr Schlüssel Single-connect anzeigt und Sie mehrere Personen gleichzeitig darauf benötigen oder Ihr Gerät als Unsupported angezeigt wird, kann der Donglify-Support auf Anfrage Unterstützung dafür hinzufügen.

FAQ

Ein virtueller Dongle ist legal, wenn er einen Schlüssel, zu dessen Nutzung Sie berechtigt sind, umleitet, anstatt ihn zu kopieren. Das Umleiten eines echten Dongles vermeidet das Erstellen oder Duplizieren des Schlüssels selbst, was das Verhalten ist, das Lizenz- und urheberrechtliche Fragen aufwirft. Ob Fern- oder gleichzeitige Nutzung zulässig ist, hängt weiterhin von den Lizenzbedingungen der geschützten Software ab; prüfen Sie daher vor dem Teilen eines Dongles zwischen Maschinen die Vereinbarung des Anbieters. Das Emulieren oder Auslesen eines Schlüssels, den Sie nicht besitzen, ist eine andere Angelegenheit mit eigener rechtlicher Exponierung.

Nein, Donglify ist kein Dongle-Emulator. Es teilt einen physischen Schlüssel über ein Netzwerk und lässt den Schlüssel und seine Firmware unangetastet, während ein Emulator das Verhalten eines Schlüssels in Software nachbildet. Das praktische Ergebnis ist Stabilität, weil das echte Gerät jede Schutzprüfung beantwortet, was die Umleitung im Allgemeinen weniger anfällig für Schutz-Updates macht als die Emulation. Der Unterschied besteht darin: echte Hardware, die aus der Ferne angesprochen wird, gegenüber einer Softwarekopie davon.

Der Geräteverkehr kann über ein lokales Netzwerk laufen, aber Donglify meldet sich dennoch bei seinem Account-Server an, um eine Sitzung zu starten. Wenn sich Server und Client im selben LAN befinden, überträgt eine Direktverbindung die Gerätedaten lokal und ist der schnellste Modus, sodass der Schlüsselverkehr Ihr Netzwerk nicht verlässt. Die Anmeldung beim Donglify-Konto nutzt eine ausgehende Verbindung zu account.donglify.net über TCP 8063, daher wird eine vollständig offline betriebene Einrichtung nicht unterstützt.

Für den Remote-Zugriff über getrennte Standorte hinweg wird an beiden Enden Internet benötigt, und wenn eine Verbindung kurzzeitig abbricht, hält Donglify die Verbindung zum Schlüssel mehrere Minuten lang aktiv, anstatt sie sofort zu schließen.