
虚拟加密狗:如何远程创建和使用一个

你需要一款受加密狗保护的软件,但物理 USB 密钥插在另一个办公室的电脑上,或者在你无法进入的上锁机房服务器里。密钥一旦不在,许可证检查就会立刻失败,而手动在多台机器之间搬动昂贵的硬件加密狗既慢又有风险。虚拟加密狗(有时也称为虚拟 USB 加密狗)通过让一把真实的密钥可通过网络从远程电脑访问来解决这个问题。本指南将介绍什么是虚拟加密狗、它与加密狗模拟器的区别,以及如何在 Windows 和 macOS 上使用 Donglify 创建一个虚拟加密狗。具体的设置步骤以及值得了解的限制将在后文说明。

什么是虚拟加密狗

虚拟加密狗是一种真实的 USB 安全密钥,通过网络对其他计算机开放访问,因此远程机器读取它的方式很像本地连接的设备。该术语涵盖 USB 加密狗重定向,即物理密钥始终插在一台计算机上,称为服务器。其他计算机称为客户端,通过本地网络或互联网连接到它,并在无需复制或更改密钥的情况下,通过与手持密钥时相同的许可检查。如果你刚接触这些设备,我们关于 USB 安全加密狗 是什么的概述涵盖了基础知识。

Donglify 如何创建虚拟加密狗

Donglify 通过在网络上重定向一把真实的物理加密锁来创建虚拟加密锁,使远程机器访问的是真实设备,而不是它的副本。 

“虚拟加密锁”这一术语有时也用于另一种方法—加密锁仿真(dongle emulation)即由软件复刻一把加密锁,从而让受保护的程序在没有硬件的情况下运行。这类解决方案被广泛宣传,但它们处于法律与安全的灰色地带,并且往往在厂商发布更新的那一刻就会失效。Donglify 不仿真任何东西。物理加密锁始终插在原处,Donglify 也从不读取或复制其内容。如需合法的替代方案,请参阅我们关于 无需加密锁使用软件 的指南。

您在插有加密锁的机器以及每台需要访问的机器上安装软件,然后从主机共享该加密锁。远程系统通过连接实时与加密锁通信,因此厂商的保护机制会看到一台按设计精确响应的真实设备。由于由真实设备处理许可校验,该方案能够在那些会击败仿真加密锁的保护更新中保持稳定。

Donglify 如何运作

  • 当您共享一个加密狗时,Donglify 会将其 USB 流量通过网络传输到客户端,客户端系统会将该设备注册为仿佛已在本地插入。
  • 远程操作系统会实时对加密狗进行读写,因此厂商的保护机制会看到一个真实设备对每一次检查都作出响应。
  • Donglify 会按顺序自动选择最快的可用路径:Direct、QUIC、UDP,然后是 Redirection Server 中继,全部都在 TLS 1.2 下运行。
  • Direct 和 QUIC 在两台机器之间点对点运行,并且在远程桌面会话中 Donglify 会直接使用 Microsoft RDP 通道。
  • 只有 Redirection Server 中继会通过 Donglify 服务器路由设备数据,并且当不存在任何直连路径时它才作为最后手段使用。

如何使用 Donglify 创建虚拟加密狗

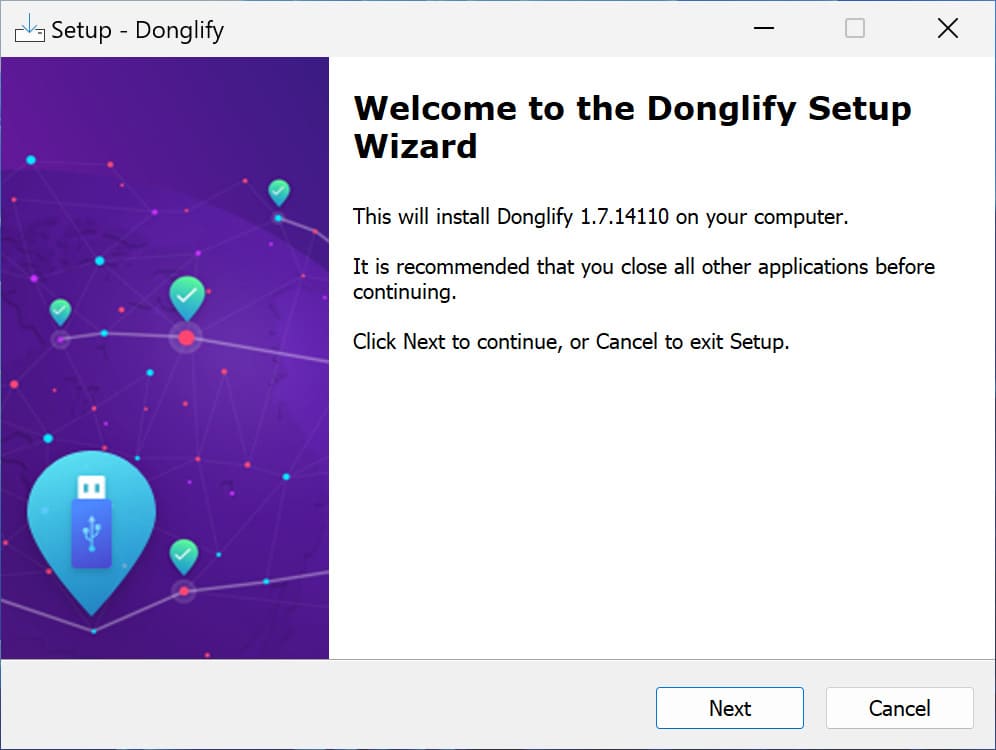
1. 要开始使用,请创建 Donglify 账户。然后下载并在物理连接加密狗的计算机上以及需要对该共享加密狗进行远程访问的客户端计算机上安装应用程序。
安装 Donglify

2. 将 USB 加密狗连接到服务器计算机并打开 Donglify。

启动 Donglify

3. 使用您的电子邮件和密码、Google 账户或登录令牌登录。

4. 点击加号图标以打开本地设备列表。每台设备都会显示 Multi-connect、Single-connect 或 Unsupported 标签。

选择 USB 密钥

5. 选择您的加密狗旁边的单选按钮,然后点击“共享”

分享加密狗

6. 在客户端计算机上,打开 Donglify 并登录同一账户。

登录到同一账户 Donglify

7. 在设备列表中找到共享加密狗并点击连接。

Donglify 连接

8. 像使用本地密钥一样使用该密钥。完成后点击“断开连接”

Donglify 提供七天试用并可访问所有功能,因此你可以在付费前用你所依赖的确切密钥对其进行测试。

在 Windows 上

在 Windows 上,Donglify 会自行配置 Windows 防火墙。在企业或自定义防火墙之后,请为主服务器开放出站 TCP 12063,为重定向服务器开放出站 TCP 5018,为 UDP 连接开放出站 UDP 5002,另外为直连开放入站 TCP 5000。账户登录使用出站 TCP 8063 连接到 account.donglify.net。

要重命名共享密钥以便更易识别,请点击其名称旁的铅笔图标,然后按 Enter。

在 macOS 上

在 macOS 上,Donglify 会在安装期间提示输入你的 Mac 用户名和密码,并在更新或移除时再次提示。重命名可通过直接点击设备名称来完成,而不是点击铅笔图标。

这里有一个版本限制很重要。在运行 macOS 11 Big Sur 的 M1 Mac 上,Donglify 只能以服务器模式运行,因此可以共享本地密钥,但无法连接到远程密钥。完整的客户端和服务器支持从 macOS 12 Monterey 开始,目前支持的最低版本是 macOS 10.15 Catalina。

在虚拟机中或通过 RDP 使用虚拟加密狗

虚拟加密锁可在虚拟机或 RDP 会话中工作,因为 Donglify 会将密钥呈现给远程环境,就像它是本地连接的一样。当物理加密锁无法直接连接到虚拟机或远程机器时,这尤其有用。

服务器端运行在实际插有加密锁的机器上,客户端运行在需要访问它的环境中,无论是虚拟机还是远程物理计算机。

在 RDP 会话中,Donglify 直接使用 Microsoft RDP 通道,无需额外配置。不同平台的具体差异足够大,因此需要各自的指南。

有关特定平台的设置,请参阅我们的操作指南:在 VMware 中访问 USB 加密锁VirtualBox USB 加密锁直通

Donglify 的优点和局限性

虚拟加密锁让你以依赖网络为代价获得覆盖范围和便利性。对于共享一把昂贵密钥的团队而言,其优势最为明显。在依赖它之前,请先阅读其限制。

益处

  • 专为安全加密狗打造。 Donglify 专门处理 USB 安全与许可密钥,而非通用 USB 设备;多重连接允许多个客户端同时使用受支持的密钥,无需在他人获得许可前先断开连接。
  • 无需移动密钥即可远程访问。 一个实体密钥即可为不同地点和环境中的机器提供服务,包括虚拟机和 RDP 会话,因此团队不必再把设备从一台电脑传到另一台电脑。
  • 减少物理接触。 将密钥保存在受保护的服务器上可减少物理操作,使加密狗使用寿命更长,也更不易丢失或被盗。
  • 受保护的网络连接。 每次连接都在 TLS 1.2 下运行,除重定向服务器中继外,所有模式都保持点对点连接。

限制:

  • 依赖网络。 每台机器都需要稳定的网络或互联网连接,连接中断会使 Donglify 切换到更慢的回退模式。
  • 仅限 Windows 和 macOS。 Donglify 仅在 Windows 和 macOS 上运行,没有 Linux 客户端,因此混合设备环境需要为 Linux 节点使用其他工具。
  • 付费订阅。 它采用付费订阅模式,而对技术用户来说,若不介意没有打包的跨平台应用,USB/IP 等免费选项也可用。
注意: 查看我们对 加密狗服务器软件 选项的概览,了解 Donglify 与 USB/IP 等替代方案相比如何。

支持的加密狗和多重连接

多连接适用于一组特定的密钥系列,当你打开共享列表时,设备会立即显示其状态。多连接”标签表示多个客户端可以同时使用该密钥,同时它仍在主机上保持在线。单连接”标签表示一次只能有一个客户端连接。不支持”标签表示 Donglify 无法处理该设备类型。

支持的系列包括 Aladdin、Safenet、Gemalto 和 Thales 的密钥(如 HASP HL 和 Sentinel HL)Feitian 设备(如 Rockey 系列)以及 WIBU 密钥(包括 CodeMeter)还包括 KEYLOK II 和 Guardant Stealth II 等其他类型。要查看支持的密钥和版本完整列表,请参阅我们的 多连接加密狗共享指南。

如果你的密钥显示为“单连接”但你需要多人同时使用,或者你的设备显示为“不支持”你可以联系 Donglify 支持按需为其添加支持。

常见问题

当虚拟加密狗将你被授权使用的密钥进行重定向而不是复制它时,它就是合法的。重定向真实的加密狗可以避免创建或复制密钥本身,而后者正是引发许可与版权问题的行为。是否允许远程或并发使用仍取决于受保护软件的许可条款,因此在将加密狗在多台机器之间共享之前,请先查看供应商的协议。对你不拥有的密钥进行仿真或转储则是另一回事,并有其自身的法律风险。

不,Donglify 不是加密狗模拟器。它通过网络共享一把物理钥匙,并且不改动该钥匙及其固件;而模拟器是在软件中复现钥匙的行为。实际效果是稳定性更高,因为真机设备能响应每一次保护检查,这使得相较于模拟,加密狗重定向通常更不容易受到保护更新的影响。区别在于:远程访问真实硬件,而不是它的软件副本。

设备流量可以通过本地网络传输,但 Donglify 仍会登录其账户服务器以启动会话。当服务器和客户端位于同一局域网时,直接连接会在本地承载设备数据,这是最快的模式,因此密钥流量不会离开你的网络。登录 Donglify 账户会通过 TCP 8063 向 account.donglify.net 发起出站连接,因此不支持完全离线的设置。

跨不同站点的远程访问需要两端都具备互联网连接,并且如果链路短暂中断,Donglify 会将与密钥的连接保持激活数分钟,而不是立即关闭。



