Dongle virtual: Cum să creați unul și să îl utilizați de la distanță

Aveți nevoie de un software protejat prin dongle, dar cheia USB fizică este conectată la un computer dintr-un alt birou sau într-o cameră de servere încuiată la care nu puteți ajunge. Verificarea licenței eșuează în momentul în care cheia lipsește, iar mutarea manuală a unui dongle hardware costisitor între mașini este lentă și riscantă. Un dongle virtual, numit uneori dongle USB virtual, rezolvă aceasta făcând o cheie autentică accesibilă de pe computere la distanță, printr-o rețea. Acest ghid explică ce este un dongle virtual, prin ce diferă de un emulator de dongle și cum să creați unul cu Donglify pe Windows și macOS. Pașii de configurare și limitările pe care merită să le cunoașteți sunt prezentate mai jos.

Ce este un dongle virtual?

Un dongle virtual este o cheie de securitate USB autentică făcută accesibilă altor computere printr-o rețea, astfel încât sistemele la distanță să o citească aproape ca pe un dispozitiv conectat local. Termenul acoperă redirecționarea dongle-ului USB, în care cheia fizică rămâne conectată la un computer, numit server. Alte computere, numite clienți, se conectează la acesta printr-o rețea locală sau prin internet și trec aceleași verificări de licență pe care le-ar trece cu cheia în mână, fără ca cheia să fie copiată sau modificată. Dacă ești la început cu aceste dispozitive, prezentarea noastră despre ce este un dongle de securitate USB acoperă noțiunile de bază.

Cum creează Donglify un dongle virtual

Donglify creează un dongle virtual prin redirecționarea unei chei fizice autentice printr-o rețea, astfel încât mașinile la distanță să acceseze dispozitivul real, nu o copie a acestuia.

Termenul „dongle virtual” este uneori folosit pentru o abordare diferită, emularea dongle-ului, în care un software reproduce o cheie astfel încât programele protejate să ruleze fără ca hardware-ul să fie prezent. Astfel de soluții sunt promovate pe scară largă, dar se află într-o zonă gri din punct de vedere legal și al securității și tind să nu mai funcționeze în momentul în care un furnizor lansează o actualizare. Donglify nu emulează nimic. Cheia fizică rămâne acolo unde este conectată, iar Donglify nu îi citește și nu îi copiază niciodată conținutul. Pentru o alternativă legitimă, consultați ghidul nostru despre utilizarea software-ului fără dongle.

Instalați software-ul pe mașina care deține cheia și pe fiecare mașină care are nevoie de acces, apoi partajați cheia de pe gazdă. Sistemele la distanță comunică în timp real cu cheia prin conexiune, astfel încât protecția furnizorului vede un dispozitiv autentic care răspunde exact așa cum a fost proiectat. Deoarece dispozitivul autentic gestionează verificările de licență, configurația rămâne stabilă chiar și în cazul actualizărilor de protecție care ar învinge o cheie emulată.

Cum funcționează Donglify

  • Când partajați o cheie, Donglify transportă traficul său USB prin rețea către client, iar sistemul client înregistrează dispozitivul ca și cum ar fi conectat local.
  • Sistemul de operare de la distanță citește și scrie pe cheie în timp real, astfel încât protecția furnizorului vede un dispozitiv autentic care răspunde la fiecare verificare.
  • Donglify selectează automat cea mai rapidă rută disponibilă, în ordinea Direct, QUIC, UDP, apoi retransmisia prin serverul de redirecționare, toate sub TLS 1.2.
  • Direct și QUIC rulează punct la punct între cele două mașini, iar în cadrul unei sesiuni Remote Desktop Donglify folosește direct canalul Microsoft RDP.
  • Doar retransmisia prin serverul de redirecționare direcționează datele dispozitivului prin serverele Donglify și este soluția de ultimă instanță atunci când nu există o rută directă.

Cum să creezi un dongle virtual cu Donglify

1. Pentru a începe, creați contul Donglify. Apoi descărcați și instalați aplicația pe computerul la care este atașat fizic dongle-ul și pe calculatoarele client care necesită acces de la distanță la acel dongle partajat.
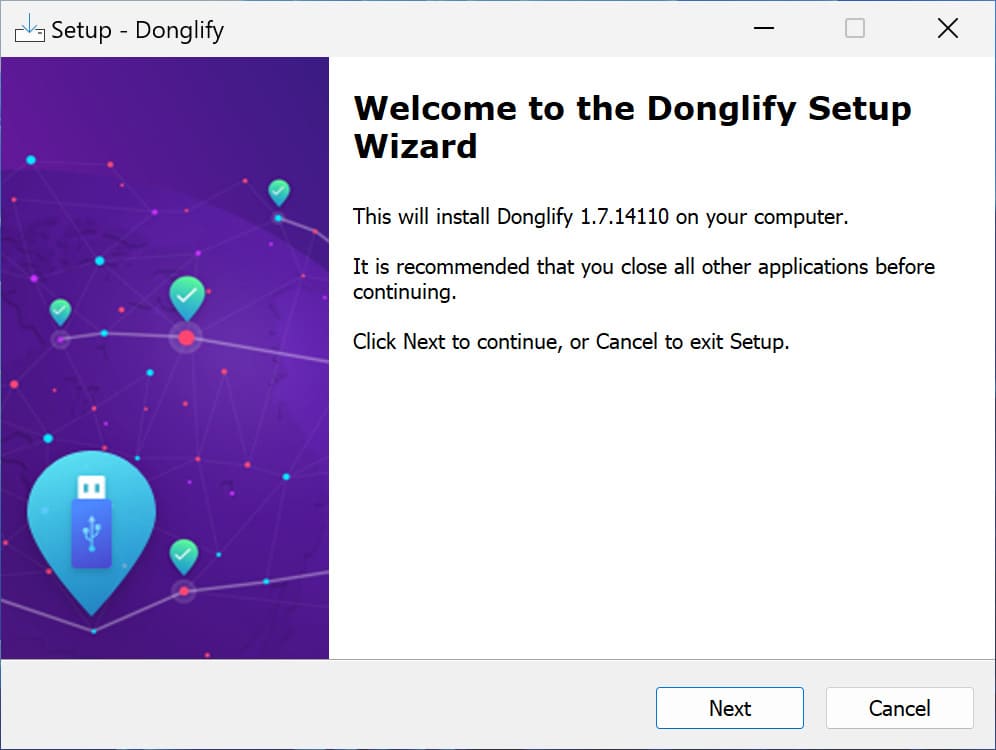
Instalează Donglify

2. Conectați dongle-ul USB la computerul server și deschideți Donglify.

Lansează Donglify

3. Conectați-vă cu e-mailul și parola, cu un cont Google sau cu un token de autentificare.

4. Faceți clic pe pictograma plus pentru a deschide lista dispozitivelor locale. Fiecare dispozitiv afișează o etichetă Multi-connect, Single-connect sau Unsupported.

Selectați cheia USB

5. Selectați butonul radio de lângă dongle-ul dvs. și faceți clic pe Partajare.

Partajează dongle-ul

6. Pe computerul client, deschideți Donglify și autentificați-vă în același cont.

conectează-te la același cont Donglify

7. Găsiți dongle-ul partajat în lista de dispozitive și faceți clic pe Conectare.

Conexiune Donglify

8. Lucrați cu cheia ca și cum ar fi locală. Faceți clic pe Deconectare când terminați.

Donglify oferă o perioadă de probă de șapte zile cu acces complet la toate funcțiile, astfel încât să îl poți testa cu exact cheia pe care te bazezi înainte de a plăti.

Pe Windows

Pe Windows, Donglify configurează singur Windows Firewall. În spatele unui firewall corporativ sau personalizat, deschideți TCP 12063 de ieșire pentru serverul principal, TCP 5018 pentru Serverul de redirecționare și UDP 5002 pentru conexiuni UDP, plus TCP 5000 de intrare pentru conexiuni directe. Autentificarea în cont folosește TCP 8063 de ieșire către account.donglify.net.

Pentru a redenumi o cheie partajată pentru o identificare mai ușoară, faceți clic pe pictograma Creion de lângă numele ei și apăsați Enter.

Pe macOS

Pe macOS, Donglify solicită numele de utilizator și parola Mac în timpul instalării, și din nou pentru actualizări sau dezinstalare. Redenumirea funcționează făcând clic direct pe numele dispozitivului, în loc de o pictogramă cu creion.

Aici contează o limitare de versiune. Pe Mac-urile M1 care rulează macOS 11 Big Sur, Donglify rulează doar în modul server, astfel încât poate partaja o cheie locală, dar nu se poate conecta la una de la distanță. Suportul complet pentru client și server începe cu macOS 12 Monterey, iar pragul minim acceptat în prezent este macOS 10.15 Catalina.

Utilizarea dongle-ului virtual într-o mașină virtuală sau prin RDP

Un dongle virtual funcționează în interiorul unei mașini virtuale sau al unei sesiuni RDP deoarece Donglify prezintă cheia către mediul la distanță ca și cum ar fi atașată local. Acest lucru este deosebit de util atunci când dongle-ul fizic nu poate fi conectat direct la mașina virtuală sau la cea la distanță.

Partea de server rulează pe mașina care deține fizic dongle-ul, iar partea de client rulează în mediul care are nevoie de acces la acesta, fie o mașină virtuală, fie un computer fizic la distanță.

În interiorul unei sesiuni RDP, Donglify folosește direct canalul Microsoft RDP, fără configurare suplimentară. Detaliile diferă suficient în funcție de platformă pentru a justifica propriile ghiduri.

Pentru configurarea specifică platformei, consultați ghidurile noastre despre accesul la dongle USB în VMware sau passthrough pentru dongle USB în VirtualBox.

Beneficiile și limitările Donglify

Un dongle virtual îți oferă acoperire și comoditate, cu prețul dependenței de rețeaua ta. Beneficiile sunt cele mai evidente pentru echipele care partajează o singură cheie costisitoare. Citește limitările înainte să te bazezi pe el.

Beneficii

  • Conceput special pentru dongle-uri de securitate. Donglify gestionează în mod specific chei USB de securitate și de licență, nu dispozitive USB generale, iar Multi-connect permite ca mai mulți clienți să folosească simultan o cheie acceptată, fără a deconecta pe cineva înainte ca altcineva să poată accesa licența.
  • Acces la distanță fără a muta cheia. O singură cheie fizică deservește mașini din locații și medii diferite, inclusiv mașini virtuale și sesiuni RDP, astfel încât o echipă nu mai trebuie să își paseze dispozitivul de la un calculator la altul.
  • Mai puțină manipulare fizică. Păstrarea cheii pe un server securizat reduce manipularea fizică, astfel încât dongle-ul durează mai mult și este mai puțin probabil să fie pierdut sau furat.
  • Conexiuni de rețea protejate. Fiecare conexiune rulează sub TLS 1.2, iar toate modurile, cu excepția releului Redirection Server, rămân point-to-point.

Limitări:

  • Dependență de rețea. Fiecare mașină are nevoie de o conexiune stabilă la rețea sau la internet, iar o întrerupere împinge Donglify în moduri de rezervă mai lente.
  • Doar Windows și macOS. Donglify rulează doar pe Windows și macOS, fără un client Linux, astfel încât un parc mixt are nevoie de un alt instrument pentru nodurile Linux.
  • Abonament plătit. Este un abonament plătit, în condițiile în care există o opțiune gratuită precum USB/IP pentru utilizatorii tehnici care se descurcă fără o aplicație ambalată multiplatformă.
Notă: Consultați prezentarea noastră generală a opțiunilor de software pentru server de dongle pentru a vedea cum se compară Donglify cu alternative precum USB/IP.

Dongle-uri acceptate și conexiune multiplă

Multi-connect este disponibil pentru un set definit de familii de chei, iar un dispozitiv își afișează starea în momentul în care deschideți lista de partajare. O etichetă Multi-connect înseamnă că mai mulți clienți pot folosi cheia simultan, în timp ce aceasta rămâne activă pe gazdă. O etichetă Single-connect înseamnă un singur client la un moment dat. O etichetă Unsupported înseamnă că Donglify nu gestionează acel tip de dispozitiv.

Familiile acceptate includ chei Aladdin, Safenet, Gemalto și Thales, precum HASP HL și Sentinel HL, dispozitive Feitian precum seria Rockey și chei WIBU, inclusiv CodeMeter, alături de altele precum KEYLOK II și Guardant Stealth II. Pentru lista completă de chei și versiuni acceptate, consultați ghidul nostru despre partajarea dongle-urilor multi-connect.

Dacă cheia dvs. afișează Single-connect și aveți nevoie ca mai multe persoane să o folosească simultan, sau dacă dispozitivul dvs. apare ca Unsupported, asistența Donglify poate adăuga suport pentru acesta la cerere.

Întrebări frecvente

Un dongle virtual este legal atunci când redirecționează o cheie pe care ești autorizat să o folosești, în loc să o copieze. Redirecționarea unui dongle autentic evită crearea sau duplicarea cheii în sine, ceea ce reprezintă comportamentul care ridică întrebări legate de licențiere și drepturi de autor. Dacă utilizarea la distanță sau concurentă este permisă depinde în continuare de termenii licenței software-ului protejat, așa că verifică acordul furnizorului înainte de a partaja un dongle între calculatoare. Emularea sau extragerea unei chei pe care nu o deții este o chestiune separată, cu propria expunere legală.

Nu, Donglify nu este un emulator de dongle. Acesta partajează o cheie fizică printr-o rețea și lasă cheia și firmware-ul acesteia neatinse, în timp ce un emulator reproduce comportamentul unei chei în software. Rezultatul practic este stabilitatea, deoarece dispozitivul autentic răspunde la fiecare verificare de protecție, ceea ce face ca redirecționarea să fie, în general, mai puțin expusă la actualizările de protecție decât emularea. Diferența constă în hardware real accesat de la distanță, în comparație cu o copie software a acestuia.

Traficul dispozitivului poate circula printr-o rețea locală, însă Donglify se autentifică în continuare la serverul său de cont pentru a porni o sesiune. Atunci când serverul și clientul se află în același LAN, o conexiune Direct transportă datele dispozitivului local și este cel mai rapid mod, astfel încât traficul cheii nu părăsește rețeaua ta. Autentificarea în contul Donglify folosește o conexiune de ieșire către account.donglify.net prin TCP 8063, așadar o configurare complet offline nu este acceptată.

Accesul de la distanță între locații separate necesită internet la ambele capete, iar dacă o legătură cade pentru scurt timp, Donglify menține conexiunea la cheie activă timp de câteva minute, în loc să o închidă imediat.