Szükséged van egy hardverkulccsal (dongle-lal) védett szoftverre, de a fizikai USB-kulcs egy másik irodában lévő számítógépbe van bedugva, vagy egy zárt szerverteremben, ahová nem férsz hozzá. A licencellenőrzés abban a pillanatban meghiúsul, amikor a kulcs nincs jelen, és egy drága hardverkulcs kézzel, gépek között történő mozgatása lassú és kockázatos. A virtuális dongle — más néven virtuális USB-dongle — ezt úgy oldja meg, hogy egyetlen valódi kulcsot hálózaton keresztül távoli számítógépek számára is elérhetővé tesz. Ez az útmutató bemutatja, mi a virtuális dongle, miben különbözik a dongle-emulátortól, és hogyan hozhatsz létre egyet a Donglify segítségével Windows és macOS rendszeren. A beállítási lépések és az érdemes korlátozások lejjebb találhatók.
Mi az a virtuális dongle?
A virtuális dongle egy valódi USB biztonsági kulcs, amelyet hálózaton keresztül más számítógépek számára is elérhetővé tesznek, így a távoli gépek nagyjából úgy olvassák, mintha helyben csatlakoztatott eszköz lenne. A kifejezés magában foglalja az USB dongle átirányítást, amikor a fizikai kulcs egy számítógéphez marad csatlakoztatva, amelyet szervernek neveznek. Más számítógépek, úgynevezett kliensek, helyi hálózaton vagy az interneten keresztül kapcsolódnak hozzá, és ugyanazokon a licencellenőrzéseken mennek át, mintha a kulcs náluk lenne, anélkül hogy a kulcsot lemásolnák vagy módosítanák. Ha még újak Önnek ezek az eszközök, a USB biztonsági dongle mibenlétét bemutató áttekintésünk az alapokat ismerteti.
Hogyan hoz létre a Donglify virtuális dongle-t
A Donglify egy virtuális hardverkulcsot hoz létre azáltal, hogy egy valódi fizikai kulcsot hálózaton keresztül továbbít, így a távoli gépek egy másolat helyett a tényleges eszközt érik el.
A „virtuális hardverkulcs” kifejezést néha egy másik megközelítésre is használják, a hardverkulcs-emulációra, amikor a szoftver lemásolja a kulcs működését, hogy a védelemmel ellátott programok hardver nélkül is fussanak. Az ilyen megoldásokat széles körben reklámozzák, de jogi és biztonsági szürkezónában mozognak, és általában azonnal elromlanak, amint a gyártó frissítést ad ki. A Donglify nem emulál semmit. A fizikai kulcs ott marad, ahol be van dugva, és a Donglify soha nem olvassa vagy másolja a tartalmát. Legitim alternatíváért lásd útmutatónkat a szoftver használata hardverkulcs nélkül témában.
Telepítse a szoftvert a kulcsot tartó gépre és minden olyan gépre, amelynek hozzáférésre van szüksége, majd ossza meg a kulcsot a hosztról. A távoli rendszerek valós időben kommunikálnak a kulccsal a kapcsolaton keresztül, így a gyártó védelme egy hiteles eszközt lát, amely pontosan a tervezett módon válaszol. Mivel a valódi eszköz végzi a licencellenőrzéseket, a beállítás stabil marad a védelmi frissítések mellett is, amelyek egy emulált kulcsot meghiúsítanának.
Hogyan működik a Donglify
- Amikor megosztasz egy kulcsot, a Donglify a hálózaton keresztül továbbítja az USB-forgalmát a klienshez, és a kliensrendszer úgy regisztrálja az eszközt, mintha helyben lenne csatlakoztatva.
- A távoli operációs rendszer valós időben olvassa és írja a kulcsot, így a gyártó védelme egy hiteles eszközt érzékel, amely minden ellenőrzésre válaszol.
- A Donglify automatikusan kiválasztja a leggyorsabb elérhető útvonalat, a következő sorrendben: Direct, QUIC, UDP, majd a Redirection Server átjátszó, mind TLS 1.2 alatt.
- A Direct és a QUIC pont–pont kapcsolatban fut a két gép között, és egy Távoli asztal munkameneten belül a Donglify közvetlenül a Microsoft RDP-csatornát használja.
- Csak a Redirection Server átjátszó irányítja az eszközadatokat a Donglify szerverein keresztül, és ez az utolsó megoldás, amikor nincs közvetlen útvonal.
Hogyan hozz létre egy virtuális hardverkulcsot a Donglify segítségével
1. A kezdéshez hozd létre a Donglify-fiókot. Ezután töltsd le és telepítsd az alkalmazást arra a számítógépre, amelyhez a hardverkulcs fizikailag csatlakozik, valamint azokra a kliensgépekre, amelyeknek távoli hozzáférésre van szükségük ehhez a megosztott hardverkulcshoz.
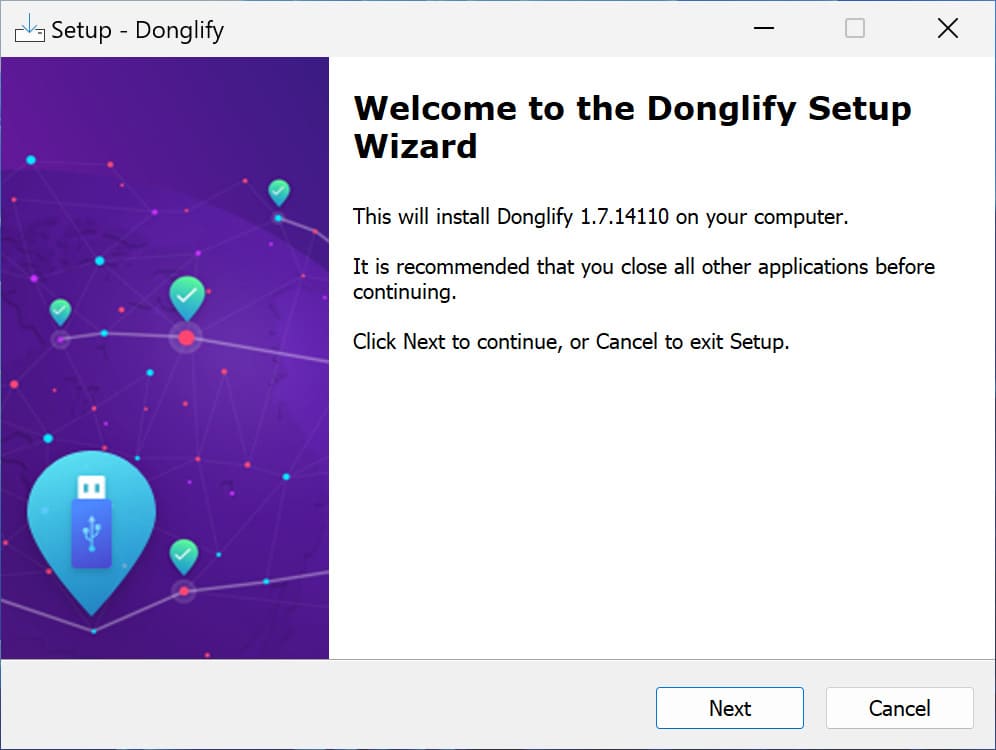
2. Csatlakoztassa az USB-dongle-t a szerver számítógéphez, és nyissa meg a Donglify-t.

3. Jelentkezzen be az e-mail-címével és jelszavával, egy Google-fiókkal vagy egy bejelentkezési tokennel.
4. Kattintson a plusz ikonra a helyi eszközlista megnyitásához. Minden eszközön a Multi-connect, Single-connect vagy Unsupported címke látható.

5. Válaszd ki a rádiógombot a dongle-od mellett, majd kattints a Megosztás gombra.

6. Az ügyfél számítógépén nyissa meg a Donglify-t, és jelentkezzen be ugyanabba a fiókba.

7. Keresse meg a megosztott dongle-t az eszközlistában, és kattintson a Csatlakozás gombra.

8. Dolgozzon a kulccsal úgy, mintha helyi lenne. Kattintson a Leválasztás gombra, amikor befejezte.
Windows rendszeren
Windows rendszeren a Donglify önállóan konfigurálja a Windows Tűzfalat. Vállalati vagy egyéni tűzfal mögött nyissa meg a kimenő TCP 12063 portot a fő szerverhez, a TCP 5018 portot az átirányító szerverhez, valamint az UDP 5002 portot az UDP-kapcsolatokhoz, továbbá a bejövő TCP 5000 portot a közvetlen kapcsolatokhoz. A fiókba való bejelentkezés a kimenő TCP 8063 portot használja az account.donglify.net felé.
Egy megosztott kulcs egyszerűbb azonosítása érdekében történő átnevezéséhez kattintson a neve melletti Ceruza ikonra, majd nyomja meg az Entert.
macOS-en
macOS-en a Donglify a telepítés során kéri a Mac-felhasználónevét és jelszavát, majd frissítésekkor vagy eltávolításkor ismét. Az átnevezés úgy működik, hogy közvetlenül az eszköz nevére kattint, nem pedig egy ceruza ikonra.
Itt számít az egyverziós korlátozás. Az M1-es Mac gépeken, amelyek macOS 11 Big Sur rendszert futtatnak, a Donglify csak szerver módban működik, így meg tud osztani egy helyi kulcsot, de nem tud csatlakozni egy távolihoz. A teljes kliens- és szervertámogatás a macOS 12 Monterey-től kezdődik, és a jelenleg támogatott minimális verzió a macOS 10.15 Catalina.
Virtuális dongle használata virtuális gépben vagy RDP-n keresztül
Egy virtuális dongle virtuális gépen vagy RDP-munkamenetben működik, mert a Donglify úgy jeleníti meg a kulcsot a távoli környezet számára, mintha helyben lenne csatlakoztatva. Ez különösen hasznos, amikor a fizikai dongle-t nem lehet közvetlenül csatlakoztatni a virtuális vagy távoli géphez.
A szerveroldal azon a gépen fut, amely fizikailag birtokolja a dongle-t, az ügyféloldal pedig abban a környezetben fut, amelynek hozzáférésre van szüksége hozzá, legyen az virtuális gép vagy távoli fizikai számítógép.
RDP-munkameneten belül a Donglify közvetlenül a Microsoft RDP-csatornát használja, extra konfiguráció nélkül. A részletek platformonként eléggé eltérnek ahhoz, hogy külön útmutatókat indokoljanak.
A platformspecifikus beállításokhoz tekintse meg útmutatóinkat a USB dongle-hozzáférés VMware-ben vagy a VirtualBox USB dongle átengedés témában.
A Donglify előnyei és korlátai
Egy virtuális dongle hatótávot és kényelmet ad, cserébe a hálózatodra való ráutaltságért. Az előnyök leginkább azoknál a csapatoknál egyértelműek, amelyek egyetlen drága kulcsot osztanak meg. Mielőtt rá támaszkodnál, olvasd el a korlátozásokat.
Előnyök
- Biztonsági dongle-okhoz tervezve. A Donglify kifejezetten az USB-s biztonsági és licenckulcsokat kezeli, nem az általános USB-eszközöket, a Multi-connect pedig lehetővé teszi, hogy több kliens egyszerre használjon egy támogatott kulcsot anélkül, hogy le kellene csatlakoztatni az egyiket, mielőtt a másik elérné a licencet.
- Távoli hozzáférés a kulcs mozgatása nélkül. Egyetlen fizikai kulcs különböző helyszíneken és környezetekben lévő gépeket is kiszolgál, beleértve a virtuális gépeket és az RDP-munkameneteket, így egy csapatnak nem kell többé gépről gépre adogatnia az eszközt.
- Kevesebb fizikai kezelés. A kulcs biztonságos szerveren tartása csökkenti a fizikai kezelést, így a dongle tovább tart, és kisebb az esélye annak, hogy elveszik vagy ellopják.
- Védett hálózati kapcsolatok. Minden kapcsolat TLS 1.2 alatt fut, és a Redirection Server relé kivételével minden üzemmód pont–pont kapcsolatban marad.
Korlátozások:
- Hálózati függőség. Minden gépnek stabil hálózati vagy internetkapcsolatra van szüksége, és egy kiesés miatt a Donglify lassabb tartalék üzemmódokra vált.
- Csak Windows és macOS. A Donglify csak Windows és macOS rendszereken fut, nincs Linux kliens, így egy vegyes gépparkhoz a Linux csomópontokhoz másik eszközre van szükség.
- Fizetős előfizetés. Fizetős előfizetés, miközben létezik ingyenes lehetőség is, például az USB/IP a technikai felhasználóknak, akiknek megfelel egy csomagolt, többplatformos alkalmazás nélküli megoldás.
Támogatott dongle-ök és többeszközös csatlakozás
A Multi-connect meghatározott kulcscsaládokhoz érhető el, és az eszköz azonnal megjeleníti az állapotát, amint megnyitod a megosztási listát. A Multi-connect címke azt jelenti, hogy egyszerre több kliens is használhatja a kulcsot, miközben az aktív marad a hoszton. A Single-connect címke azt jelenti, hogy egyszerre csak egy kliens. Az Unsupported címke azt jelenti, hogy a Donglify nem kezeli azt az eszköztípust.
A támogatott családok közé tartoznak az Aladdin, Safenet, Gemalto és Thales kulcsok, például a HASP HL és a Sentinel HL, a Feitian eszközök, mint a Rockey sorozat, valamint a WIBU kulcsok, köztük a CodeMeter, továbbá mások, mint a KEYLOK II és a Guardant Stealth II. A támogatott kulcsok és verziók teljes listájáért lásd útmutatónkat a multi-connect dongle megosztásról.
Ha a kulcsod Single-connectként jelenik meg, és egyszerre több embernek is szüksége van rá, vagy az eszköz Unsupportedként jelenik meg, a Donglify támogatás kérésre hozzáadhatja a támogatását.
GYIK
A virtuális dongle akkor legális, ha egy olyan kulcsot irányít át, amelynek használatára jogosult, nem pedig lemásolja azt. Egy valódi dongle átirányítása elkerüli magának a kulcsnak a létrehozását vagy megkettőzését, ami az a magatartás, amely licencelési és szerzői jogi kérdéseket vet fel. Az, hogy a távoli vagy egyidejű használat engedélyezett-e, továbbra is a védett szoftver licencfeltételeitől függ, ezért ellenőrizze a gyártó megállapodását, mielőtt egy dongle-t több gép között megosztana. Egy olyan kulcs emulálása vagy kiolvasása, amelynek nem Ön a tulajdonosa, külön ügy, saját jogi kockázattal.
Nem, a Donglify nem egy dongle-emulátor. Egy fizikai kulcsot oszt meg hálózaton keresztül, és a kulcsot valamint annak firmware-ét érintetlenül hagyja, míg az emulátor szoftverben reprodukálja a kulcs viselkedését. A gyakorlati eredmény a stabilitás, mert a valódi eszköz minden védelmi ellenőrzésre válaszol, ami miatt az átirányítás általában kevésbé van kitéve a védelmi frissítéseknek, mint az emuláció. A különbség az, hogy valódi hardverhez fér hozzá távolról, szemben annak szoftveres másolatával.
Az eszközforgalom haladhat egy helyi hálózaton, de a Donglify továbbra is bejelentkezik a fiókszerverére a munkamenet indításához. Amikor a szerver és a kliens ugyanazon a LAN-on található, a Direct kapcsolat helyben továbbítja az eszközadatokat, és ez a leggyorsabb mód, így a kulcs forgalma nem hagyja el a hálózatát. A Donglify-fiókba való bejelentkezés kimenő kapcsolatot használ az account.donglify.net felé TCP 8063-on, ezért a teljesen offline beállítás nem támogatott.
A különböző helyszínek közötti távoli hozzáféréshez mindkét oldalon internetre van szükség, és ha egy kapcsolat rövid időre megszakad, a Donglify több percen át aktívan tartja a kulcshoz kapcsolódó kapcsolatot, ahelyett hogy azonnal lezárná.
