Віртуальний донгл: як створити та використовувати його віддалено

Вам потрібне програмне забезпечення, захищене донглом, але фізичний USB-ключ підключено до комп’ютера в іншому офісі або в зачиненій серверній, до якої ви не можете дістатися. Перевірка ліцензії провалюється щойно ключ відсутній, а переносити дорогий апаратний донгл між машинами вручну — повільно й ризиковано. Віртуальний донгл, інколи його називають віртуальним USB-донглом, розв’язує це, роблячи один справжній ключ доступним для віддалених комп’ютерів через мережу. У цьому посібнику розглянуто, що таке віртуальний донгл, чим він відрізняється від емулятора донгла та як створити його за допомогою Donglify у Windows і macOS. Кроки налаштування та обмеження, які варто знати, наведено нижче.

Що таке віртуальний донгл

Віртуальний донгл — це справжній USB-ключ безпеки, доступний іншим комп’ютерам через мережу, тож віддалені машини розпізнають його майже так само, як і локально під’єднаний пристрій. Термін охоплює перенаправлення USB-донгла, коли фізичний ключ залишається під’єднаним до одного комп’ютера, який називають сервером. Інші комп’ютери, які називають клієнтами, підключаються до нього через локальну мережу або інтернет і проходять ті самі перевірки ліцензії, що й за наявності ключа під рукою, без копіювання чи змінення ключа. Якщо ви вперше стикаєтеся з цими пристроями, наш огляд того, що таке USB-ключ безпеки, пояснює основи.

Як Donglify створює віртуальний донгл

Donglify створює віртуальний донгл, перенаправляючи справжній фізичний ключ мережею, тож віддалені машини отримують доступ до реального пристрою, а не до його копії.

Термін «віртуальний донгл» інколи використовують для іншого підходу — емуляції донгла, коли програмне забезпечення відтворює ключ, щоб захищені програми працювали без наявності апаратного пристрою. Такі рішення широко просуваються, але перебувають у юридичній і безпековій «сірій зоні» та зазвичай перестають працювати, щойно виробник випускає оновлення. Donglify нічого не емулює. Фізичний ключ залишається там, де він підключений, і Donglify ніколи не читає та не копіює його вміст. Як легітимну альтернативу дивіться наш посібник щодо використання програмного забезпечення без донгла.

Ви встановлюєте програму на комп’ютер, який утримує ключ, і на кожен комп’ютер, якому потрібен доступ, а потім надаєте спільний доступ до ключа з хоста. Віддалені системи взаємодіють із ключем у режимі реального часу через з’єднання, тож захист постачальника бачить автентичний пристрій, який відповідає точно так, як задумано. Оскільки справжній пристрій виконує перевірки ліцензії, налаштування залишається стабільним за оновлень захисту, які зламали б емульований ключ.

Як працює Donglify

  • Коли ви надаєте доступ до ключа, Donglify передає його USB-трафік мережею до клієнта, і система клієнта реєструє пристрій так, ніби його підключено локально.
  • Віддалена операційна система читає та записує на ключ у режимі реального часу, тож захист виробника бачить справжній пристрій, який відповідає на кожну перевірку.
  • Donglify автоматично обирає найшвидший доступний шлях у такому порядку: Direct, QUIC, UDP, а потім ретрансляцію через сервер перенаправлення, усе під TLS 1.2.
  • Direct і QUIC працюють за схемою «точка-точка» між двома машинами, а в сеансі Remote Desktop Donglify безпосередньо використовує канал Microsoft RDP.
  • Лише ретрансляція через сервер перенаправлення маршрутизує дані пристрою через сервери Donglify, і це останній варіант, коли прямого шляху не існує.

Як створити віртуальний донгл за допомогою Donglify

1. Щоб розпочати, створіть обліковий запис Donglify. Потім завантажте та встановіть застосунок на комп’ютер із фізично підключеним до нього донглом і на клієнтські машини, яким потрібен віддалений доступ до цього спільного донгла.
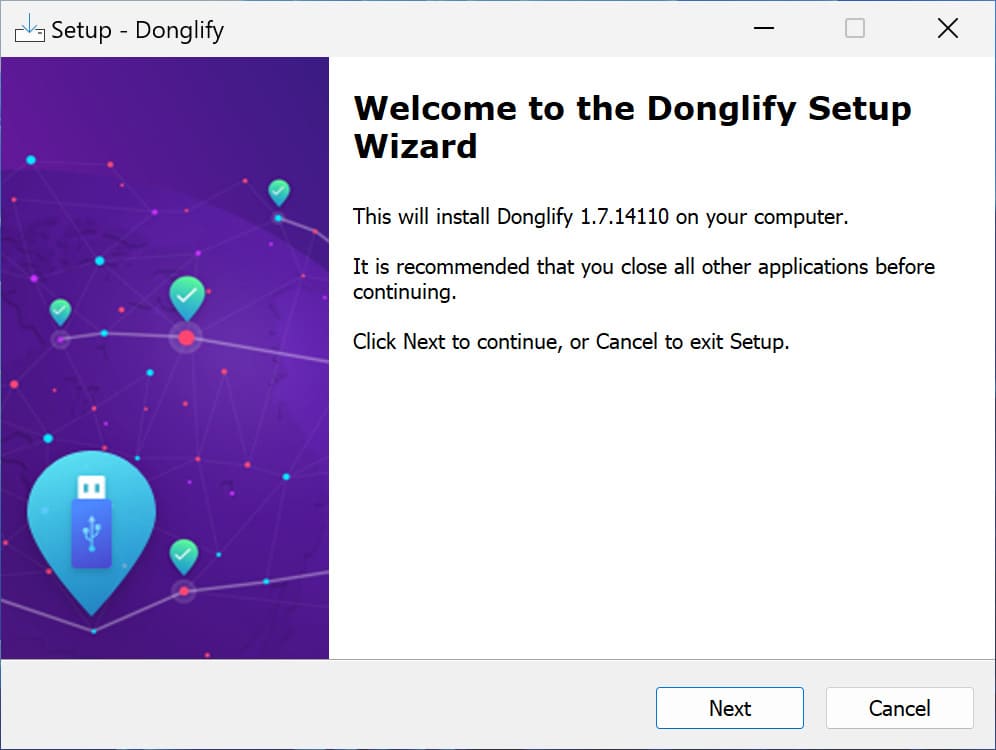
Встановити Donglify

2. Підключіть USB-ключ до серверного комп’ютера та відкрийте Donglify.

Запустити Donglify

3. Увійдіть за допомогою електронної пошти та пароля, облікового запису Google або токена входу.

4. Натисніть значок плюса, щоб відкрити список локальних пристроїв. Кожен пристрій має позначку Multi-connect, Single-connect або Unsupported.

Виберіть USB-накопичувач

5. Виберіть перемикач поруч із вашим донглом і натисніть «Поділитися».

Поділитися донглом

6. На клієнтському комп’ютері відкрийте Donglify та увійдіть у той самий обліковий запис.

увійдіть до того самого облікового запису Donglify

7. Знайдіть спільний донгл у списку пристроїв і натисніть «Підключити».

Підключення Donglify

8. Працюйте з ключем так, ніби він локальний. Натисніть «Від’єднати», коли закінчите.

Donglify пропонує семиденну пробну версію з повним доступом до всіх функцій, тож ви можете протестувати його саме з тим ключем, від якого ви залежите, перш ніж платити.

На Windows

У Windows Donglify самостійно налаштовує Брандмауер Windows. За корпоративним або користувацьким брандмауером відкрийте вихідні TCP 12063 для основного сервера, TCP 5018 для сервера перенаправлення та UDP 5002 для UDP-з’єднань, а також вхідні TCP 5000 для прямих з’єднань. Вхід до облікового запису використовує вихідний TCP 8063 до account.donglify.net.

Щоб перейменувати спільний ключ для зручнішої ідентифікації, натисніть значок Олівця поруч із його назвою та натисніть Enter.

На macOS

У macOS Donglify під час встановлення запитує ім’я користувача та пароль вашого Mac, а також знову під час оновлень або видалення. Перейменування працює через натискання безпосередньо на назву пристрою, а не на іконку олівця.

Тут має значення обмеження однієї версії. На Mac з M1 під керуванням macOS 11 Big Sur Donglify працює лише в серверному режимі, тож може надавати доступ до локального ключа, але не може підключатися до віддаленого. Повноцінна підтримка клієнта й сервера починається з macOS 12 Monterey, а поточний мінімально підтримуваний рівень — macOS 10.15 Catalina.

Використання віртуального донгла у VM або через RDP

Віртуальний донгл працює всередині віртуальної машини або RDP-сеансу, оскільки Donglify представляє ключ віддаленому середовищу так, ніби він під’єднаний локально. Це особливо корисно, коли фізичний донгл неможливо під’єднати безпосередньо до віртуальної або віддаленої машини.

Серверна частина працює на машині, що фізично утримує донгл, а клієнтська частина — у середовищі, якому потрібен доступ до нього, будь то віртуальна машина або віддалений фізичний комп’ютер.

Усередині RDP-сеансу Donglify використовує канал Microsoft RDP безпосередньо, без додаткового налаштування. Особливості достатньо відрізняються залежно від платформи, щоб мати окремі інструкції.

Для налаштування для конкретних платформ дивіться наші покрокові інструкції щодо доступу до USB-донгла у VMware або пробросу USB-донгла у VirtualBox.

Переваги та обмеження Donglify

Віртуальний донгл забезпечує вам охоплення та зручність ціною залежності від вашої мережі. Переваги найочевидніші для команд, які спільно використовують один дорогий ключ. Прочитайте обмеження, перш ніж покладатися на нього.

Переваги

  • Створено спеціально для захисних донглів. Donglify працює саме з USB-ключами безпеки та ліцензійними ключами, а не з загальними USB-пристроями, а Multi-connect дає змогу кільком клієнтам одночасно використовувати підтримуваний ключ без потреби від’єднувати його, перш ніж інший зможе отримати доступ до ліцензії.
  • Віддалений доступ без переміщення ключа. Один фізичний ключ обслуговує машини в різних локаціях і середовищах, зокрема віртуальні машини та RDP-сеанси, тож команді не доводиться передавати пристрій з комп’ютера на комп’ютер.
  • Менше фізичного контакту. Зберігання ключа на захищеному сервері зменшує фізичні маніпуляції, тож донгл служить довше і його з меншою ймовірністю буде втрачено або викрадено.
  • Захищені мережеві з’єднання. Кожне з’єднання працює під TLS 1.2, а кожен режим, окрім ретрансляції Redirection Server, залишається «точка-точка».

Обмеження:

  • Залежність від мережі. Кожній машині потрібне стабільне мережеве або інтернет-з’єднання, а обрив переводить Donglify на повільніші резервні режими.
  • Лише Windows і macOS. Donglify працює лише на Windows і macOS, без клієнта для Linux, тож для змішаного парку потрібен інший інструмент для вузлів Linux.
  • Платна підписка. Це платна підписка, тоді як для технічних користувачів, яким комфортно без упакованого кросплатформного застосунку, існує безкоштовний варіант на кшталт USB/IP.
Примітка: Перегляньте наш огляд варіантів програмного забезпечення для сервера донглів, щоб дізнатися, як Donglify порівнюється з альтернативами на кшталт USB/IP.

Підтримувані донгли та мультипідключення

Multi-connect доступний для визначеного набору ключових сімейств, а пристрій показує свій статус щойно ви відкриваєте список спільного доступу. Позначка Multi-connect означає, що кілька клієнтів можуть використовувати ключ одночасно, поки він залишається активним на хості. Позначка Single-connect означає одного клієнта за раз. Позначка Unsupported означає, що Donglify не підтримує цей тип пристрою.

Підтримувані сімейства включають ключі Aladdin, Safenet, Gemalto та Thales, такі як HASP HL і Sentinel HL, пристрої Feitian на кшталт серії Rockey, а також ключі WIBU, включно з CodeMeter, поряд з іншими, як-от KEYLOK II та Guardant Stealth II. Повний список підтримуваних ключів і версій дивіться в нашому посібнику щодо спільного доступу до донглів із Multi-connect.

Якщо ваш ключ показує Single-connect і вам потрібно, щоб кілька людей користувалися ним одночасно, або ваш пристрій відображається як Unsupported, служба підтримки Donglify може додати підтримку для нього на запит.

Поширені запитання

Віртуальний донгл є законним, коли він перенаправляє ключ, на використання якого ви маєте право, а не копіює його. Перенаправлення справжнього донгла дозволяє уникнути створення або дублювання самого ключа, що є поведінкою, яка викликає питання щодо ліцензування та авторського права. Те, чи дозволене віддалене або одночасне використання, усе одно залежить від умов ліцензії захищеного програмного забезпечення, тож перед тим, як ділитися донглом між машинами, перевірте угоду постачальника. Емуляція або дамп ключа, який вам не належить, — це окреме питання зі своїми власними юридичними ризиками.

Ні, Donglify не є емулятором донгла. Він надає спільний доступ до фізичного ключа через мережу та залишає ключ і його прошивку недоторканими, тоді як емулятор відтворює поведінку ключа в програмному забезпеченні. Практичний результат — стабільність, оскільки справжній пристрій відповідає на кожну перевірку захисту, що робить перенаправлення загалом менш вразливим до оновлень захисту, ніж емуляцію. Різниця полягає в тому, що це реальне обладнання, до якого отримують доступ віддалено, на відміну від його програмної копії.

Трафік пристрою може передаватися локальною мережею, але Donglify все одно входить на свій сервер облікового запису, щоб розпочати сеанс. Коли сервер і клієнт знаходяться в одній LAN, пряме з’єднання (Direct) передає дані пристрою локально і є найшвидшим режимом, тож трафік ключа не виходить за межі вашої мережі. Вхід до облікового запису Donglify використовує вихідне з’єднання до account.donglify.net через TCP 8063, тому повністю офлайн-налаштування не підтримується.

Віддалений доступ між різними майданчиками потребує інтернету з обох боків, і якщо з’єднання короткочасно переривається, Donglify підтримує активним підключення до ключа протягом кількох хвилин, а не закриває його одразу.