Virtuel dongle: Sådan opretter og bruger du en eksternt

Du har brug for dongle-beskyttet software, men den fysiske USB-nøgle er sat i en computer på et andet kontor eller i et aflåst serverrum, som du ikke kan komme ind i. Licenstjekket fejler i samme øjeblik, nøglen ikke er til stede, og at flytte en dyr hardware-dongle manuelt mellem maskiner er langsomt og risikabelt. En virtuel dongle, nogle gange kaldet en virtuel USB-dongle, løser dette ved at gøre én ægte nøgle tilgængelig fra fjerncomputere over et netværk. Denne guide gennemgår, hvad en virtuel dongle er, hvordan den adskiller sig fra en dongle-emulator, og hvordan du opretter en med Donglify på Windows og macOS. Opsætningstrinene og de begrænsninger, der er værd at kende, kommer længere nede.

Hvad er en virtuel dongle

En virtuel dongle er en ægte USB-sikkerhedsnøgle, der gøres tilgængelig for andre computere via et netværk, så fjernmaskiner læser den omtrent som en lokalt tilsluttet enhed. Begrebet dækker USB-dongle-omdirigering, hvor den fysiske nøgle forbliver tilsluttet én computer, kaldet serveren. Andre computere, kaldet klienter, forbinder til den via et lokalt netværk eller internettet og gennemfører de samme licenskontroller, som de ville med nøglen i hånden, uden at nøglen kopieres eller ændres. Hvis du er ny i disse enheder, dækker vores oversigt over, hvad en USB-sikkerhedsdongle er, det grundlæggende.

Hvordan Donglify opretter en virtuel dongle

Donglify opretter en virtuel dongle ved at omdirigere en ægte fysisk nøgle over et netværk, så fjernmaskiner får adgang til den rigtige enhed i stedet for en kopi af den.

Udtrykket virtuel dongle bruges nogle gange om en anden tilgang, dongle-emulering, hvor software gengiver en nøgle, så beskyttede programmer kan køre uden, at hardwaren er til stede. Sådanne løsninger bliver udbredt promoveret, men de befinder sig i et juridisk og sikkerhedsmæssigt gråområde, og de har en tendens til at bryde sammen, i det øjeblik en leverandør udsender en opdatering. Donglify emulerer ikke noget. Den fysiske nøgle bliver dér, hvor den er tilsluttet, og Donglify læser eller kopierer aldrig dens indhold. For et legitimt alternativ, se vores guide til at bruge software uden en dongle.

Du installerer softwaren på maskinen, der har nøglen, og på hver maskine, der har brug for adgang, og deler derefter nøglen fra værten. Fjernsystemer kommunikerer med nøglen i realtid over forbindelsen, så leverandørens beskyttelse ser en autentisk enhed, der svarer præcis som designet. Fordi den ægte enhed håndterer licenskontrollerne, forbliver opsætningen stabil på tværs af beskyttelsesopdateringer, der ville omgå en emuleret nøgle.

Hvordan Donglify fungerer

  • Når du deler en nøgle, transporterer Donglify sin USB-trafik over netværket til klienten, og klientsystemet registrerer enheden, som om den var tilsluttet lokalt.
  • Det eksterne operativsystem læser og skriver til nøglen i realtid, så leverandørens beskyttelse ser en autentisk enhed, der reagerer på hver kontrol.
  • Donglify vælger automatisk den hurtigste tilgængelige rute i rækkefølgen Direct, QUIC, UDP og derefter Redirection Server-relæet, alt sammen under TLS 1.2.
  • Direct og QUIC kører point-to-point mellem de to maskiner, og i en Remote Desktop-session bruger Donglify Microsoft RDP-kanalen direkte.
  • Kun Redirection Server-relæet fører enhedsdata gennem Donglify-servere, og det er sidste udvej, når der ikke findes nogen direkte rute.

Sådan opretter du en virtuel dongle med Donglify

1. For at komme i gang skal du oprette Donglify-kontoen. Derefter skal du downloade og installere applikationen på den computer, som donglen er fysisk tilsluttet, og på de klientmaskiner, der har brug for fjernadgang til den delte dongle.
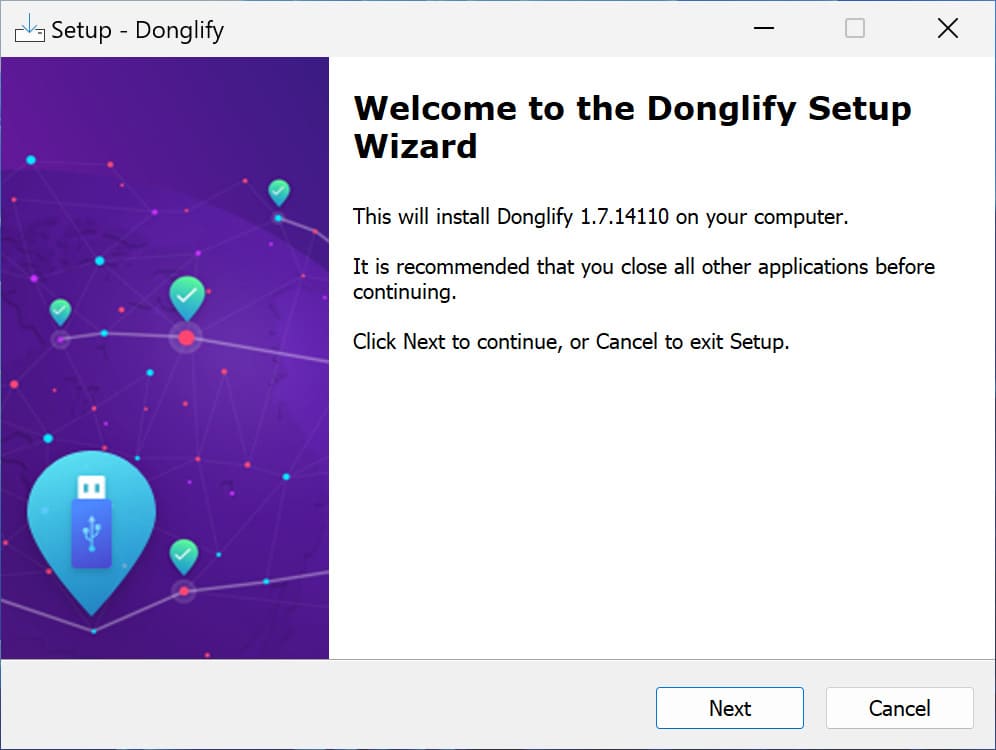
Installer Donglify

2. Tilslut USB-donglen til servercomputeren, og åbn Donglify.

Start Donglify

3. Log ind med din e-mail og adgangskode, en Google-konto eller et login-token.

4. Klik på plusikonet for at åbne listen over lokale enheder. Hver enhed viser en Multi-connect-, Single-connect- eller Ikke understøttet-etiket.

Vælg USB-nøglen

5. Vælg alternativknappen ved siden af din dongle, og klik på Del.

Del dongle

6. På klientcomputeren skal du åbne Donglify og logge ind på den samme konto.

log ind på den samme konto Donglify

7. Find den delte dongle på enhedslisten, og klik på Opret forbindelse.

Donglify forbindelse

8. Arbejd med nøglen, som om den var lokal. Klik på Afbryd, når du er færdig.

Donglify tilbyder en syv dages prøveperiode med fuld adgang til alle funktioner, så du kan teste det mod den præcise nøgle, du er afhængig af, før du betaler.

På Windows

På Windows konfigurerer Donglify selv Windows Firewall. Bag en virksomheds- eller brugerdefineret firewall skal du åbne udgående TCP 12063 til hovedserveren, TCP 5018 til omdirigeringsserveren og UDP 5002 til UDP-forbindelser samt indgående TCP 5000 til direkte forbindelser. Kontologin bruger udgående TCP 8063 til account.donglify.net.

For at omdøbe en delt nøgle for lettere identifikation skal du klikke på blyantikonet ved siden af dens navn og trykke på Enter.

På macOS

På macOS beder Donglify om dit Mac-brugernavn og din adgangskode under installationen, og igen ved opdateringer eller fjernelse. Omdøbning fungerer ved at klikke direkte på enhedens navn i stedet for et blyantikon.

En versionsbegrænsning er vigtig her. På M1-Macs, der kører macOS 11 Big Sur, kører Donglify kun i servertilstand, så det kan dele en lokal nøgle, men kan ikke oprette forbindelse ud til en fjernnøgle. Fuld klient- og serversupport starter ved macOS 12 Monterey, og den nuværende understøttede minimumsversion er macOS 10.15 Catalina.

Bruger Virtual dongle i VM eller via RDP

En virtuel dongle fungerer inde i en virtuel maskine eller en RDP-session, fordi Donglify præsenterer nøglen for det eksterne miljø, som om den var tilsluttet lokalt. Dette er især nyttigt, når den fysiske dongle ikke kan forbindes direkte til den virtuelle eller eksterne maskine.

Serversiden kører på den maskine, der fysisk har donglen tilsluttet, og klientsiden kører i det miljø, der har brug for adgang til den, hvad enten det er en virtuel maskine eller en ekstern fysisk computer.

Inde i en RDP-session bruger Donglify Microsoft RDP-kanalen direkte, uden ekstra konfiguration. Detaljerne varierer nok fra platform til platform til at berettige deres egne vejledninger.

For platformspecifik opsætning, se vores gennemgange af USB-dongleadgang i VMware eller VirtualBox USB-dongle-passthrough.

Donglify Fordele og Begrænsninger

En virtuel dongle giver dig rækkevidde og bekvemmelighed, men til prisen af at være afhængig af dit netværk. Fordelene er tydeligst for teams, der deler én dyr nøgle. Læs begrænsningerne, før du stoler på den.

Fordele

  • Specialbygget til sikkerhedsdongler. Donglify håndterer USB-sikkerheds- og licensnøgler specifikt, ikke generelle USB-enheder, og Multi-connect lader flere klienter bruge en understøttet nøgle på samme tid uden at afbryde én, før en anden kan få adgang til licensen.
  • Fjernadgang uden at flytte nøglen. Én fysisk nøgle betjener maskiner på tværs af forskellige lokationer og miljøer, herunder virtuelle maskiner og RDP-sessioner, så et team holder op med at sende enheden fra computer til computer.
  • Mindre fysisk håndtering. At holde nøglen på en sikret server reducerer den fysiske håndtering, så donglen holder længere og er mindre tilbøjelig til at blive væk eller stjålet.
  • Beskyttede netværksforbindelser. Hver forbindelse kører under TLS 1.2, og alle tilstande undtagen Redirection Server-relæet forbliver point-to-point.

Begrænsninger:

  • Netværksafhængighed. Hver maskine har brug for en stabil netværks- eller internetforbindelse, og et udfald tvinger Donglify over på langsommere fallback-tilstande.
  • Kun Windows og macOS. Donglify kører kun på Windows og macOS, uden en Linux-klient, så en blandet maskinpark har brug for et andet værktøj til Linux-noder.
  • Betalt abonnement. Det er et betalt abonnement, hvor en gratis mulighed som USB/IP findes for tekniske brugere, der er trygge ved at undvære en pakket cross-platform-applikation.
Bemærk: Se vores oversigt over muligheder for dongle-server-software for at se, hvordan Donglify sammenligner sig med alternativer som USB/IP.

Understøttede dongler og multikobling

Multi-connect er tilgængelig for et defineret sæt nøglefamilier, og en enhed viser sin status i samme øjeblik, du åbner delingslisten. En Multi-connect-etiket betyder, at flere klienter kan bruge nøglen på én gang, mens den forbliver aktiv på værten. En Single-connect-etiket betyder én klient ad gangen. En Unsupported-etiket betyder, at Donglify ikke understøtter den pågældende enhedstype.

Understøttede familier omfatter Aladdin-, Safenet-, Gemalto- og Thales-nøgler såsom HASP HL og Sentinel HL, Feitian-enheder som Rockey-serien samt WIBU-nøgler inklusive CodeMeter, sammen med andre som KEYLOK II og Guardant Stealth II. For den fulde liste over understøttede nøgler og versioner, se vores guide til multi-connect dongle sharing.

Hvis din nøgle viser Single-connect, og du har brug for, at flere personer bruger den på én gang, eller din enhed vises som Unsupported, kan Donglify-support tilføje understøttelse af den efter anmodning.

FAQ

En virtuel dongle er lovlig, når den omdirigerer en nøgle, du er autoriseret til at bruge, i stedet for at kopiere den. Omdirigering af en ægte dongle undgår at oprette eller duplikere selve nøglen, hvilket er den adfærd, der rejser spørgsmål om licens og ophavsret. Om fjern- eller samtidig brug stadig er tilladt, afhænger af licensvilkårene for den beskyttede software, så tjek leverandørens aftale, før du deler en dongle mellem maskiner. At emulere eller dumpe en nøgle, du ikke ejer, er et separat forhold med sin egen juridiske risiko.

Nej, Donglify er ikke en dongle-emulator. Den deler en fysisk nøgle over et netværk og lader nøglen og dens firmware være urørt, hvor en emulator gengiver en nøgles adfærd i software. Det praktiske resultat er stabilitet, fordi den ægte enhed besvarer hver beskyttelseskontrol, hvilket gør omdirigering generelt mindre udsat for beskyttelsesopdateringer end emulering. Forskellen er rigtig hardware, der tilgås eksternt, kontra en softwarekopi af den.

Enhedstrafik kan køre over et lokalt netværk, men Donglify logger stadig ind på sin kontoserver for at starte en session. Når server og klient er på samme LAN, overfører en Direkte forbindelse enhedsdata lokalt og er den hurtigste tilstand, så nøglet trafikken forlader ikke dit netværk. Login til Donglify-kontoen bruger en udgående forbindelse til account.donglify.net over TCP 8063, så en fuldt offline opsætning understøttes ikke.

Fjernadgang på tværs af separate lokationer kræver internet i begge ender, og hvis en forbindelse kortvarigt falder ud, holder Donglify forbindelsen til nøglen aktiv i flere minutter i stedet for at lukke den med det samme.